THE PROBLEM
使用場景與挑戰
你希望 Grok Bot 幫忙操作家裡那台已登入的電腦:讀系統資訊、看螢幕、開瀏覽器。這些能力不該出現在公網。把 MCP 端口對全世界開放,等於把鍵盤交給任何拿到網址的人。
另一個常見做法,是用共用的服務身分把裝置拉進 tailnet。Tailscale 既有的 OAuth clients 走用戶端憑證流程,建立的是由 tag 擁有、掛在服務身分下的裝置。[2][5] 這適合無人值守的自動化,但稽核與配額不容易追到「是哪一位使用者按下同意」。
當 agent 以你的名義行動時,你會希望政策、稽核與裝置配額都算在你頭上;同時又不要讓它繼承你筆電能連到的所有東西。這篇要回答三件事:OAuth apps 解決什麼身分問題、怎樣用裝置姿勢把 agent 限制在指定的 MCP 伺服器,以及一套已在本環境跑通的 OpenAB 串接長什麼樣子。
01 / WHAT SHIPPED
OAuth apps 正式可用,裝置帶著使用者身分
Tailscale 在 2026 年 11 月 9 日的產品公告裡,把 OAuth apps 標成正式可用(GA)。標題是 〈Grok Bot has a Tailscale integration—and now you can, too〉,作者是 Sam Linville。[1]
公告的核心句子很清楚:OAuth apps 用標準 OAuth 2.0 授權流程,把使用者的 tailnet 和 agent 接起來。它和既有的 OAuth clients 不同——後者建立的是由 tag 擁有、掛在共用服務身分下的裝置;OAuth apps 則代表按下授權的那位使用者行動。這樣建立出來的裝置帶著該使用者的身分,因此 tailnet 的存取政策、稽核紀錄與裝置配額都繼續適用,和其他你自己的裝置一樣。[1]
文件把這條路寫成 RFC 6749 第 4.1 節的授權碼流程:使用者看到 Tailscale 代管的同意畫面,授權結果帶著這個人的身分。存取控制規則、稽核紀錄與配額都算在按下同意的使用者頭上,不是算在共用服務身分頭上。[3][4]
公告也寫了現成的用途:Grok Bot 已經用 OAuth apps 連接你 tailnet 裡的私人 Model Context Protocol 伺服器,不必把它們暴露到公網。你仍控制它能碰到什麼,也不必把金鑰或秘密貼到別的地方。要開始的話,是在 Grok Bot 桌面應用程式裡,用 Tailscale 外掛連到自己的 tailnet。[1]
02 / IDENTITY
OAuth client 建立服務裝置;OAuth app 建立你的裝置
Tailscale 把兩種 OAuth 機制寫在同一份總覽裡,差別就是「事後的行動掛在誰的身分上」:[2]
- OAuth clients 走用戶端憑證流程。它們建立由 tag 擁有、綁在服務身分上的資源,適合沒有人在場的自動化。管理畫面上,它們屬於 Trust credentials 的一種。[2][5][6]
- OAuth apps 走授權碼流程。使用者完成同意畫面後,授權帶著這個人的身分。[2][3]
裝置佈建指南把最後一步寫得很乾脆:授權碼換回來的 access token,本身就是一組可用的 auth key,不必再另打一支 API 去建立金鑰。你把它傳給 tailscale up --auth-key=…,新裝置就繼承按下同意那位使用者的完整身分:引用該使用者的存取規則會生效、稽核紀錄歸屬該使用者、裝置也計入他的配額。[4]
這組授權是一次性的,範圍是 auth_keys:create:once。token 交換不回傳 refresh token;access token 一小時後過期,而且第一次成功使用後就不能再用。每多建一台裝置,使用者都要再走一次同意畫面。[4]
| 行為 | OAuth apps(授權碼流程) | OAuth clients(用戶端憑證流程) |
|---|---|---|
| 裝置擁有者 | 使用者擁有 | tag 擁有 |
| 身分 | 按下同意的那位使用者 | 服務身分(tag) |
| 存取控制 | 套用使用者規則 | 套用 tag 規則 |
| 稽核 | 歸屬該使用者 | 歸屬 tag 或服務 |
| 裝置配額 | 計入授權使用者 | 計入 tag |
這些裝置會出現在管理後台裡、掛在授權使用者的裝置清單下。以電子郵件、群組成員或 autogroup 寫出的使用者規則,也會套用到這台裝置。[4]
03 / LEAST PRIVILEGE
帶著你的身分,不代表能走你的全部路徑
把 Grok Bot 連進 tailnet 之後,它會以與你身分相關的裝置加入,並遵守 tailnet 政策,和其他裝置一樣。[1] 這是優點,也是風險:如果你什麼都不再寫,它理論上就可能走到你自己能走到的地方。
公告舉的例子是:你希望它連內部 MCP 伺服器,但不希望它連你筆電能碰到的其他東西。這要用裝置姿勢檢查來分開。[1]
- Premium 或 Enterprise:Grok Bot 會帶有一項自訂姿勢屬性,可在政策裡單獨限制它能碰到的資源。公告示例用的是
custom:grokbot == true。[1] - 其他方案:公告建議授權之後為 Grok Bot 的裝置指定一個 tag,改用基於 tag 的存取規則,而不是把使用者身分和裝置姿勢組合在一起。[1] 但 2026-11-10 本環境實測發現,替這台裝置加 tag 會立即讓連線失效,詳見 已知問題。
自訂姿勢屬性(custom: 命名空間)列在 Premium 與 Enterprise。[1][7] 官方姿勢文件也寫:自訂屬性可由你或你整合的軟體透過 API 設定,也可在以 OAuth apps 佈建裝置時自動帶上。[9]
defaultSrcPosture 先擋住,再為 MCP 開例外
defaultSrcPosture 會套用到「自己沒有另外寫姿勢條件」的存取規則。它不是累加:一條規則一旦寫了 srcPosture,就只看這條條件,不再套用預設姿勢。[8][9]
公告裡的示例把這件事寫成兩步:先定義 posture:human 為 custom:grokbot NOT SET,並把它設成 defaultSrcPosture,讓既有規則不要套到 Grok Bot 裝置;再在連到 tag:mcp-servers 的 grant 上明確寫 srcPosture: ["posture:grokbot"],只開放 TCP 443。[1]
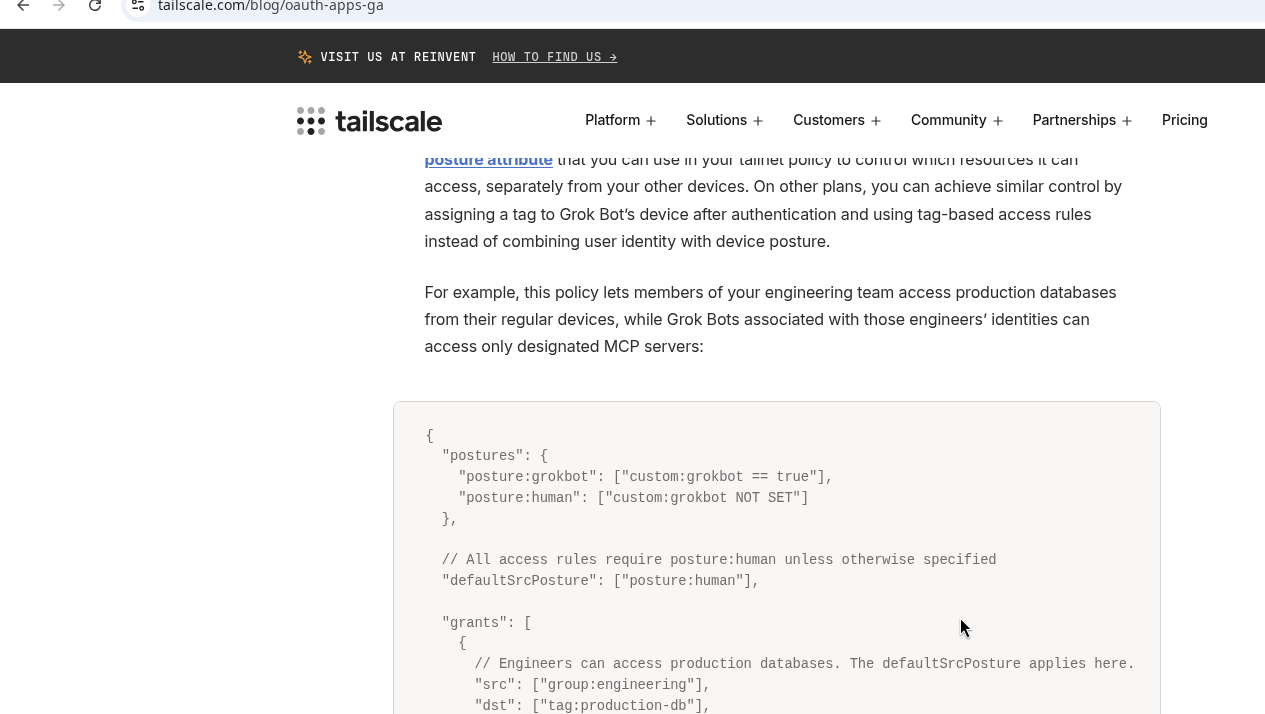
{
  "postures": {
    "posture:grokbot": ["custom:grokbot == true"],
    "posture:human": ["custom:grokbot NOT SET"]
  },

  // All access rules require posture:human unless otherwise specified
  "defaultSrcPosture": ["posture:human"],

  "grants": [
    {
      // Engineers can access production databases. The defaultSrcPosture applies here.
      "src": ["group:engineering"],
      "dst": ["tag:production-db"],
      "ip": ["tcp:5432"]
    },
    {
      // Grok Bots owned by engineers can access MCP servers.
      "src": ["group:engineering"],
      "srcPosture": ["posture:grokbot"],
      "dst": ["tag:mcp-servers"],
      "ip": ["tcp:443"]
    }
  ]
}
這是公告原文中的示例,不是一份幫你產生好的正式政策。請換成自己的群組、tag 與實際端口。Grant 至少要有來源、目的地,以及網路層的 ip 或應用層的 app;srcPosture 是選擇性條件。[10]
04 / OPENAB
把私人 MCP 放在家裡:OpenAB Computer 與 Switchboard
OAuth apps 解決的是「Grok Bot 這台裝置以誰的身分進入 tailnet」。真正讓它碰到家裡鍵盤與螢幕的,是跑在那台已登入電腦上的 MCP 服務。這裡依據的是 openabdev 組織在 GitHub 上的原文,不是另外發明的產品說明。
OpenAB Computer:電腦上的手腳,智能留在呼叫端
openab-computer 的執行檔仍叫 oab-instance-mcp(正從 instance-mcp 改名,路徑與 bundle id 暫時不變)。它是一層薄的常駐程式,活在 Mac 已登入的桌面工作階段裡,把這台機器以 MCP 伺服器的形式暴露給 tailnet 上其他地方的編碼 CLI 或 agent。它自己不聰明,智能留在呼叫端。[11]
README 開頭就寫了部署前必讀:exec 是以登入使用者身分執行的不受限 shell;mouse/key/osascript 會驅動桌面。存取只靠 Tailscale 身分加上一組 bearer token,沒有更細的權限模型。只應跑在你自己的 Mac 上,而且只開放給你願意把鍵盤交給他的呼叫者。[11]
本機工具包括 sys_info、exec 與背景工作、screenshot、ui_snapshot/ui_action、mouse、key、osascript。瀏覽器工具來自上游的 @playwright/mcp,再由這支 daemon 轉出來,例如 browser_navigate 與 browser_snapshot。[11] 直接連線的網址形如 https://<host>.<tailnet>.ts.net:8444/mcp,token 放在該機器的 ~/.config/oab-instance-mcp/token。[11]
從 0.9.0 起,工具設定檔收成兩種:observe(預設,只有 sys_info 與 screenshot)與 owner(本機與瀏覽器全部工具,等同於這台電腦使用者的 shell)。owner 不是安全邊界,只有 observe 才是。[11] 本文查證時,GitHub 上最新正式版是 oab-computer 0.10.1,發布於 2026-11-09 晚上 8:00 ET。[12]
OpenAB Switchboard:只能向外撥號的電腦,也能被呼叫
openab-sb 是一台交換板:讓 agent 使用「你擁有、但只能向外連線」的電腦上的工具。每台電腦用一條 WebSocket 撥進來,並在這條連線上提供 MCP;Switchboard 把呼叫轉下去、再把結果送回來。它自己不執行那些工具。[13]
對呼叫端來說,重點路徑是 POST /mcp/{computer},並帶上 Authorization: Bearer 客戶端 token。存取預設拒絕,按電腦、再按呼叫者的允許清單放行。vm_status 一律可用。[13] 電腦這一側則撥 GET /vm/attach,用它自己的 secret 表明自己是哪一台。[13]
README 的呼叫者表格把 Grok Bot 列在「任何能對遠端 MCP 送 bearer 標頭的用戶端」這一列,狀態是 not tested,並註明尚未檢查各家能否加入這類伺服器。[13] 這點很重要:下面的實測是本環境的紀錄,不是 OpenAB 官方相容性聲明。
查證時最新正式版是 openab-sb 0.2.2,發布於 2026-11-09 下午 2:37 ET。這個版本會把稽核檔裡帶有秘密意味的參數值改寫成遮罩;若你曾用舊版並開啟 audit_args,應輪替相關秘密並處理舊的 audit.jsonl。[14][11]
05 / BEFORE & AFTER
過去靠共用 Bearer,現在可在網路層做 TBAC
若只看應用層,agent 呼叫 OpenAB Switchboard 的方式很單純:對 POST /mcp/{computer} 帶上 Authorization: Bearer。Token 對上了哪個客戶端,允許清單就掛在那一筆上面。交換機本身並不知道這次請求來自 tailnet 裡的哪一個節點。[13][17]
Tailscale 的 tag 與 grants 讓你可以先在網路層做標籤式存取控制(TBAC):誰能連到標記為某個用途的主機與端口,寫在 tailnet 政策裡,不必把一把共用秘密當成唯一閘門。[10][16] 對這套家用電腦場景,目的地通常是 tag:mcp-servers;來源則用姿勢屬性,或在其他方案於授權後指定的 tag 來識別。[1] 政策改了就立刻換路,撤銷也可以對準單一裝置或 tag,比強迫所有人輪替同一把 token 更靈活。
上方面板是過去常見的走法:裝置已經在 tailnet 裡,再出示 Bearer,交換機就轉送請求。能連到交換機網址、又拿得到 token 的人,就能間接操作家用電腦;網路層沒有再依裝置身分或 tag 另外收窄。
中間這條路今天就能做。Grok Bot 經 OAuth app 以你的身分加入 tailnet 之後,Premium 或 Enterprise 可用 custom:grokbot 姿勢識別這台裝置,同時保留使用者身分。其他方案則是授權後為裝置指定 tag(例如 tag:grokbot)。官方文件寫明:對裝置套用 tag 會移除先前的使用者驗證,同一裝置不能同時擁有使用者身分與 tag。[16] 這套加 tag 做法在 2026-11-10 的實測中會讓 Grok Bot 連線失效,請先看 已知問題。 目的地用 tag:mcp-servers,grants 只開放實際在聽的端口(公告示例是 TCP 443)。[1] 於是「哪個來源能連到哪個 tagged 服務」成為政策的一部分,而 token 不再是唯一的鑰匙。
這比只靠共用 Bearer 更靈活,原因很具體:
- 政策集中管理:誰能連
tag:mcp-servers的哪個端口,寫在 tailnet 政策檔,調整不必先作廢所有人手裡的同一把秘密。 - 可精準撤銷:撤銷某台裝置、改 grants、拿掉姿勢符合或拿掉 tag,都能對準單一來源。
- 稽核有歸屬:OAuth app 裝置的連線與配額掛在授權使用者;若改用 tag,則改掛在 tag 上。[1][16]
- 依 tag 限定範圍:目的地用
tag:mcp-servers,agent 不應順便走到資料庫或其他家用主機。 - 縮小 token 外流的爆破半徑:即便應用層仍要 Bearer,未獲 grant 放行的裝置根本連不到只掛在 tailnet 上的交換機。這是多一層,不是取代 token。
openab-sb 的 README 仍要求北向呼叫帶 Authorization: Bearer。[13] 功能請求 #20 也寫明:今天北向呼叫端只靠靜態 bearer token 驗證,交換機不會知道請求來自哪一個 tailnet 節點。請把網路層 grants 與應用層 Bearer 當成兩道獨立閘門,兩道都要留下。
交換機層的 Tailscale 身分/TBAC 是開放中的功能請求
openab-sb#20 的標題是 〈FR: verify northbound callers by Tailscale identity (serve headers / WhoIs) and bind clients to tags (TBAC)〉。2026-11-09 ET 閱讀時狀態為 open,本文把它當成提案來引述,不是已發佈的功能。[17]
它建議為北向的 POST /mcp/{computer} 加入可選的 Tailscale 身分驗證,預設關閉;未設定時行為不變。身分解析依部署方式分成兩種:交換機若聽在 loopback、前面是 tailscale serve,就讀 serve 注入的 Tailscale-User-Login 與 Tailscale-User-Name(此時來源 IP 是 loopback,無法用 WhoIs 對 IP);若交換機與 tailscaled 同機、並直接聽在 tailnet 上,則可用 LocalAPI WhoIs。[17]
提案還建議為每個客戶端增加可選欄位,例如 require_tag(議題示例是 tag:grok)與/或 require_user。設定之後,解析到的身分必須符合,而且仍要同時通過 Bearer。議題把這稱為防禦縱深:token 證明持有秘密,tailnet 身分證明是哪個節點在呼叫。這樣 tag 才會成為交換機層的授權輸入,形成「tag → 客戶端 → 電腦/工具」的 TBAC,用來補網路層的 grants,而不是取代它。稽核則可把節點名稱、使用者與 tag 一併寫進 audit.jsonl。[17]
這項提案明確不包含南向的 GET /vm/attach:電腦仍用自己的 secret 表明身分。它也不能阻止「已在被允許的節點上取得 shell,進而讀走 node key、克隆節點身分」;它能縮小的是 token 從另一個節點被重放時的爆破半徑。身分標頭也只有在 loopback 監聽器只經由 tailscale serve(或本機行程)可達時才可信;議題寫明,若將來出現其他監聽器或公網入口,那條路上的標頭必須忽略或在邊緣剝除。tagged 節點上這些標頭實際會填什麼,議題本身標為需先用真實節點確認,本文也不假設。[17]
姿勢屬性(例如公告裡的 custom:grokbot)日後要不要納入同一組條件,議題列為尚待決定的問題,並不是這次提案已經確定的範圍。[17]
06 / HOW IT FITS
三道閘門疊在一起,而不是只靠一組 token
把官方文件串起來,家用電腦不需要對公網開 inbound 端口。Grok Bot 的裝置走 tailnet;Switchboard 用 tailscale serve 提供 HTTPS;家用電腦再向外撥號掛上 Switchboard。[1][13] 下圖全部使用示例主機名,不是任何真實 tailnet。
這裡其實疊了三層限制,層層取交集:
- tailnet grants:Grok Bot 裝置只能連你標成 MCP 的主機與端口,例如
tag:mcp-servers的 TCP 443。其他目的地靠defaultSrcPosture擋下。[1] - Switchboard 允許清單:每個呼叫者預設什麼都不能做,只有寫進清單的電腦與工具名稱才放行。[13]
- 電腦自己的 profile:OpenAB Computer 的
observe或owner是這台電腦的上限;呼叫者真正拿到的,是它與允許清單的交集。[11][13]
另外還有 bearer token。OpenAB Computer 同時要求通過 Tailscale 登入檢查與 token;Switchboard 則先驗證客戶端 token,再看路徑上的電腦名稱。[11][13] 查證時 Switchboard 仍只認 Bearer,尚未依 Tailscale 身分辨識北向呼叫端;相關比較與提案見 過去與現在 與 openab-sb#20。
07 / WHAT WE RAN
本環境怎麼把 Grok Bot 接到家裡電腦
OpenAB Switchboard 的 README 仍把 Grok Bot 標成未經測試。[13] 下面四步來自本環境同日的一次成功串接。本文寫作時另外核對了官方文件與 GitHub 版本號,但沒有把每一個工具呼叫再跑一遍。真實 tailnet 網域、主機名、100.x 位址、裝置名與 token 都已換成示例值。
- 讓 Grok Bot 以你的身分加入 tailnet。在 Grok Bot 桌面應用程式安裝 Tailscale 外掛,完成 OAuth 授權。Grok Bot 的電腦會以授權使用者的身分加入 tailnet,而不是以一套共用的服務 tag 身分加入。[1]
- 家用電腦掛上 Switchboard。家用 Mac 跑
oab-instance-mcp0.10.1,並連到 OpenAB Switchboard;這次看到的serverInfo是 openab-sb 0.2.2。這兩個版本都與當天 GitHub 正式發佈相符。[12][14] Switchboard 在 tailnet 內以 HTTPS 提供/mcp/<電腦名稱>,並要求Authorization: Bearer。[13] - 用私密環境變數保存 token,再橋成 MCP 連接器。客戶端 token 存成私密環境變數,不要寫進聊天、網頁或公開紀錄。本環境用 mcp-remote 當 stdio 橋,把只會講本地 stdio 的 MCP 用戶端接到遠端 HTTPS MCP。[15] 連接器列出 11 個工具;其中可核對名稱的包括
sys_info、screenshot、browser_navigate、browser_tabs、browser_snapshot、browser_click、browser_type、browser_take_screenshot與vm_status。這是此次允許清單與電腦 profile 的交集,不是 OpenAB Computer 的完整工具表。 - 先問系統狀態,再打開一個未登入的網頁。
sys_info回報這台家用 Mac 為 Apple M4、16 GB 記憶體、macOS 15.7.4,且螢幕錄製、輔助使用與完整磁碟存取都已開啟。接著在新分頁打開 grok.com,截回的是未登入首頁。
若你的 MCP 用戶端只支援 stdio,官方 mcp-remote 文件示範的形狀如下。這是公開文件中的用法示例,不是把本環境的真實命令貼出來:
{
  "mcpServers": {
    "home-mac": {
      "command": "npx",
      "args": [
        "mcp-remote",
        "https://switchboard.example.ts.net/mcp/home-mac",
        "--header",
        "Authorization: Bearer ${SWITCHBOARD_TOKEN}"
      ],
      "env": {
        "SWITCHBOARD_TOKEN": "replace-with-a-private-secret"
      }
    }
  }
}
mcp-remote 也支援 --header-file,避免 token 出現在其他使用者讀得到的行程參數裡。[15] 請把真實 token 留在私密環境或權限 600 的檔案,不要放進這篇筆記或任何公開 HTML。
08 / HARDENING
權限要收窄到「只開 MCP 端口」
能控制家裡電腦,不代表這是鬆的整合。官方與本環境實測都指向同一件事:預設應拒絕,只為真正需要的路徑開門。
- 在 grants 裡只開放 Switchboard 實際在聽的端口,公告示例是
tag:mcp-servers的tcp:443。不要讓 Grok Bot 裝置繼承你對資料庫、檔案機或其他家用主機的規則。[1] - 用
defaultSrcPosture先要求「這不是 Grok Bot」,再為 MCP 那一條規則寫明確的srcPosture。[1][8] - 若方案沒有自訂姿勢屬性,公告建議授權後替裝置指定 tag,並用 tag 規則限制範圍。[1] 請先閱讀 已知問題:本環境實測中,這一步會讓裝置立刻顯示過期並斷線;免費方案目前較可行的是反向為其他裝置加 tag。
- 在 Switchboard 為這個呼叫者寫最小允許清單;需要觀察就只放
sys_info與screenshot。允許key或mouse,實務上等於允許開終端機。[13] - 電腦端能選
observe就不要用owner。owner含exec,而且圖形介面控制本身也是一種 shell。[11] - 瀏覽器工具跑的是這台電腦上的瀏覽器設定檔與其 cookie。不要把自己日常會登入銀行或信箱的設定檔借給 agent;
screenshot拍到的是整張桌面,不只瀏覽器視窗。[13] - 把 token 當秘密輪替;Switchboard 設定檔只存
sha256:校驗值,丟出設定檔並不能直接冒充呼叫者,但活的 bearer token 可以。[13] - 工具輸出(截圖、網頁內容、shell 輸出)應視為不可信資料,可能帶有提示注入。[13]
本文沒有當成已驗證的事項
- OpenAB 官方尚未把 Grok Bot 標成已測試的呼叫者;本環境的成功不能外推成所有帳號、所有方案或未來版本都一定能連。[13]
- 寫作當下沒有重跑
sys_info、開分頁或截圖;硬體與權限狀態來自同日稍早的實測回報。 - 連接器列出的 11 個工具中,有名稱未在紀錄裡逐一寫出的項目;本文不補造那些名稱。
- 2026-11-09 寫作時尚未實測「授權後為裝置加 tag」的操作畫面,當時只轉述公告原文。2026-11-10 已在個人 tailnet 重現加 tag 後連線失效,詳見 已知問題。[1]
- 沒有實作或部署你自己的 OAuth app;裝置佈建指南裡的 API 步驟供開發者整合,不是這次操作過的清單。[4]
- 沒有宣稱本頁通過特定無障礙等級,也沒有在各種手機與鍵盤環境做完整實測。
- openab-sb #20 在寫作時仍是開放中的功能請求,本文沒有把它當成已實作的行為來驗證。[17]
- 沒有實測 tagged 節點上
Tailscale-User-Login等 serve 標頭的實際內容;議題本身也把這點列為待確認。[17]
OAuth apps 的價值不是「終於可以讓機器人進內網」,而是裝置會掛在授權使用者名下,讓政策、稽核與配額繼續有效。接下來那一步——用姿勢或 tag 收成只連 MCP 端口,再用 Switchboard 與電腦 profile 限制工具——才決定這是一把借出的鍵盤,還是整棟房子的鑰匙。
09 / KNOWN ISSUES
已知問題:替 Grok Bot 裝置加 tag 會讓連線失效
官方部落格建議,非 Premium 或 Enterprise 方案可以在 Grok Bot 裝置完成驗證後,為它指定一個 tag,再用基於 tag 的規則來限制存取。[1] 這條路在文件上看起來合理,但本環境於 2026-11-10 ET 在個人 tailnet 實測時,走不通。
替 Grok Bot 裝置加上 tag:grokbot 後,該裝置立刻在管理後台顯示「Expired」;Grok Bot 端的 Tailscale 狀態變成未連線,私有 MCP(本環境是家用 Mac mini)也跟著連不上。刪除裝置並重新連接後再加一次,結果相同,可穩定重現。
原因仍未經官方說明,這裡只記錄推測。對裝置套用 tag 會把擁有者從使用者改成該 tag,而且同一裝置不能同時擁有使用者身分與 tag。[16] OAuth apps 佈建出來的裝置,本來是掛在授權使用者名下。[1][4] 因此,加 tag 可能會讓這台裝置不再符合 Grok Bot 端原先以使用者身分建立的授權,連線就失效。這是根據官方身分模型與兩次重現結果做出的推論,不是 Tailscale 或 Grok Bot 的官方解釋。
如何復原
Tailscale 不允許直接移除裝置上的全部 tag;要把 tag 拿掉,只能重新驗證,而完成驗證的使用者會成為該裝置的管理者。最簡單的復原方式是:在 Machines 頁刪除這筆已失效的裝置,再到 Grok Bot 重新連接 Tailscale。重新加入後,裝置會以你的使用者身分、而且不帶 tag 回到 tailnet。
社群也回報了同樣的狀況
這不是單一環境的偶發問題。截至 2026-11-10 ET,至少已有三則公開貼文描述相同或非常接近的行為。下面以本站版面重排這三則貼文的原文,未改動用語;時間以貼文畫面顯示為準(ET)。
回覆 @Tailscale
在 X 查看原文hi,我遇到了一个问题,我的 grokbot 加入 tailnet 后,一但赋予 ACL 的 tag,grokbot 插件这边就会显示授权已失效。
Works great overall.
I wanted to give Grok Bot a specific tag in Tailscale to limit access to some items via the tag but when you add a tag to its machine, it signs out that machine. When signed back in the tag is gone and the process repeats.
My workaround has been tagging everything except grok bot but it’s far less elegant
繁中摘譯整體很好用。他想替 Grok Bot 加上特定 tag 來限制存取,但一加 tag,那台機器就會被登出;重新登入後 tag 又消失,過程不斷重複。變通做法是替 Grok Bot 以外的所有裝置加 tag,但作者認為這較不優雅。
在 X 查看原文@Tailscale @bot You nerfed the tailscale grok bot connector by removing tag support for acl. This means every bot can access anything on by default tailnet. I guess all this just to upsell your paid plans? there are ugly workarounds, but degrading a feature to upsell is not nice.
繁中摘譯他指責 Grok Bot 連接器拿掉以 tag 做 ACL 的支援,認為這讓每個 bot 預設能碰到 tailnet 裡的資源,並猜測是為了推銷付費方案;雖然有不優雅的變通做法,但不該用削弱功能來促銷。
在 X 查看原文目前可用的變通做法
- Premium 或 Enterprise:不要替 Grok Bot 裝置加 tag,改用公告示例的
custom:grokbot姿勢屬性,搭配defaultSrcPosture,只為 MCP 那一條規則開例外。[1] - 其他方案:先不要替 Grok Bot 裝置加 tag。改為替其他裝置或目的地(例如 MCP 伺服器)加 tag,再用規則讓這台以使用者身分存在的 Grok Bot 裝置,只能連到那些 MCP 主機與端口。這是社群提出的反向做法,比官方建議的「直接幫 Grok Bot 加 tag」較不優雅,但目前能避開這個失效路徑。[19]
截至 2026-11-10 ET,尚未見到 Tailscale 或 Grok Bot 官方就這個失效行為做出說明或修正承諾。
SOURCES
參考來源
- Tailscale:OAuth apps GA 公告〈Grok Bot has a Tailscale integration—and now you can, too〉(2026-11-09 閱讀)
- Tailscale:OAuth on Tailscale(文件標示 last validated 2026-06-30;2026-11-09 閱讀)
- Tailscale:OAuth apps(文件標示 last validated 2026-10-16;2026-11-09 閱讀)
- Tailscale:Device provisioning with OAuth apps(文件標示 last validated 2026-10-15;2026-11-09 閱讀)
- Tailscale:OAuth clients(2026-11-09 閱讀)
- Tailscale:Trust credentials(2026-11-09 閱讀)
- Tailscale:Device posture management(含方案與自訂屬性對照;2026-11-09 閱讀)
- Tailscale:Postures in access rules(含 defaultSrcPosture 與共享節點限制;2026-11-09 閱讀)
- Tailscale:Understand device postures and attributes(2026-11-09 閱讀)
- Tailscale:Grants syntax(2026-11-09 閱讀)
- openabdev/openab-computer README(2026-11-09 閱讀)
- openab-computer v0.10.1 發佈頁(GitHub published_at 2026-11-10 01:00 UTC,即 2026-11-09 晚上 8:00 ET)
- openabdev/openab-sb README(2026-11-09 閱讀)
- openab-sb v0.2.2 發佈頁(GitHub published_at 2026-11-09 19:37 UTC,即 2026-11-09 下午 2:37 ET)
- geelen/mcp-remote README(stdio 與遠端 MCP 的橋接說明;2026-11-09 閱讀)
- Tailscale:Group devices with tags(說明套用 tag 會移除使用者驗證,裝置不能同時擁有使用者與 tag;文件標示 last validated 2025-12-04;2026-11-09 閱讀)
- openab-sb#20:FR: verify northbound callers by Tailscale identity (serve headers / WhoIs) and bind clients to tags (TBAC)(2026-11-09 ET 閱讀,狀態為 open)
- X/Rick(@yesxu):回報為 Grok Bot 加上 ACL tag 後,外掛顯示授權失效(貼文畫面顯示 2026-11-09 7:03 PM;2026-11-10 ET 閱讀並截圖)
- X/Dima(@DimaVRF):回報加 tag 會讓裝置登出,重新登入後 tag 消失並循環;變通做法是替 Grok Bot 以外的裝置加 tag(貼文畫面顯示 2026-11-10 11:14 AM;2026-11-10 ET 閱讀並截圖)
- X/Sinan Awad(@SinanAwad):抱怨 Grok Bot 連接器不支援以 tag 做 ACL(貼文畫面顯示 2026-11-10 12:09 AM;2026-11-10 ET 閱讀並截圖)
本頁是個人實作筆記,不是 Tailscale 或 OpenAB 的官方文件。政策示例、網址與 token 請以你自己的 tailnet 為準,不要把示例值當成可連線的真實位址。